互联网企业网络信息安全实践与安全服务 构建数字时代的信任基石
引言
在数字化浪潮席卷全球的今天,互联网企业已成为社会经济运转的重要枢纽。伴随着业务的高速扩张与数据的爆炸式增长,网络信息安全威胁也日益复杂严峻。从数据泄露到勒索软件,从供应链攻击到高级持续性威胁(APT),安全事件不仅造成巨额经济损失,更严重侵蚀用户信任与企业声誉。因此,系统化、实战化的网络信息安全实践,以及专业高效的互联网安全服务,已成为互联网企业生存与发展的生命线。
一、互联网企业网络信息安全的核心实践
1. 建立纵深防御体系
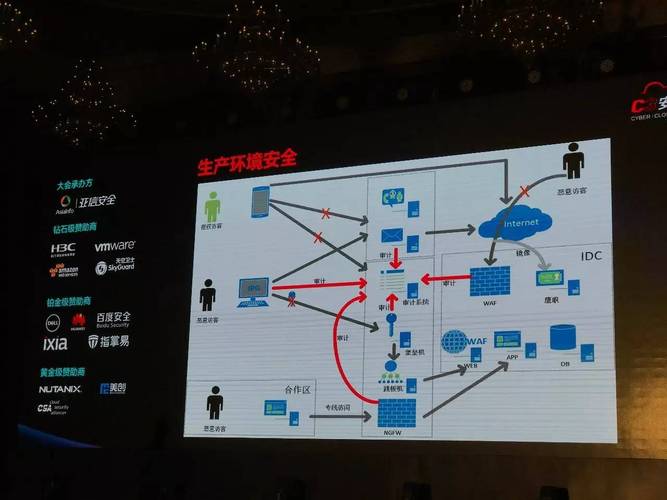
互联网企业需摒弃单点防护思维,构建覆盖网络、主机、应用、数据、终端及人的多层次防御体系。这包括:部署下一代防火墙、入侵检测与防御系统(IDS/IPS)、Web应用防火墙(WAF);实施严格的网络分段与零信任架构;对关键服务器进行加固与最小权限管理。
2. 数据安全全生命周期管理
数据是互联网企业的核心资产。实践应涵盖数据分类分级、加密存储与传输、动态脱敏、访问控制、防泄露(DLP)以及安全销毁。遵循GDPR、个人信息保护法等合规要求,建立数据安全治理委员会,定期开展数据安全影响评估。
3. 安全开发与DevSecOps
将安全左移,融入软件开发生命周期(SDLC)。通过威胁建模、代码审计、交互式应用安全测试(IAST)、软件成分分析(SCA)等手段,早期发现并修复漏洞。推行DevSecOps文化,实现安全与开发运维的自动化协同。
4. 持续安全监测与应急响应
建立7x24小时安全运营中心(SOC),利用SIEM、SOAR、UEBA等技术,聚合分析日志与流量,及时发现异常行为。制定并演练应急预案,确保安全事件发生时能快速遏制、根除、恢复与。
5. 人员安全意识与培训
技术手段之外,人是最关键也最薄弱的环节。定期开展钓鱼演练、安全编码培训、合规意识教育,将安全纳入绩效考核,形成“人人有责”的安全文化。
二、互联网安全服务的价值与类型
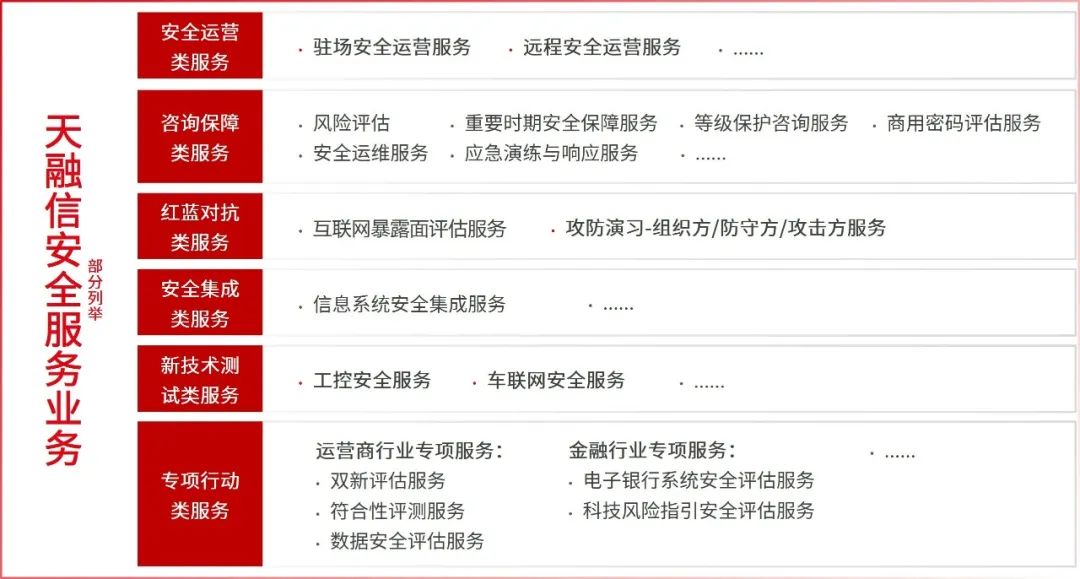
面对日益专业化的攻击与有限的安全人才,多数互联网企业难以完全依靠自身力量应对所有风险。此时,专业的互联网安全服务成为重要补充。其主要类型包括:
- 安全评估与咨询服务:如渗透测试、代码审计、风险评估、合规咨询,帮助企业摸清家底。
- 安全托管服务(MSS):提供远程安全监控、设备管理、事件分析与响应,降低运营成本。
- 云安全服务:包括云WAF、DDoS防护、云堡垒机、云态势感知等,适应云原生架构。
- 应急响应与取证服务:在遭受攻击后,提供快速介入、损失控制、攻击溯源与法律取证支持。
- 安全培训与意识服务:定制化课程与模拟演练,提升全员安全素养。
选择安全服务时,企业应重点考察服务商资质、团队经验、响应速度、服务SLA及是否具备实战攻防背景。
三、实践与服务的融合:最佳模式探索
真正的安全效力,来源于企业自身实践与外部专业服务的有机融合。建议互联网企业采取以下模式:
1. “自建核心能力 + 外包非核心环节”:保留安全架构、策略制定、核心数据保护等关键能力,将监控、渗透测试、应急响应等交给专业团队。
2. 常态化攻防演练:定期组织红蓝对抗,邀请外部安全服务团队模拟真实攻击,检验防御体系与响应流程。
3 SASE与零信任落地:结合云安全服务,构建软件定义边界,实现动态、细粒度的访问控制。
4. 威胁情报共享:加入行业ISAC,采购高质量威胁情报,提升对新型攻击的预见性。
网络信息安全没有终点,只有持续进化的过程。互联网企业必须将安全视为业务使能器,而非成本中心。通过扎实的内部实践,善用专业的互联网安全服务,并推动二者深度融合,方能在波诡云谲的数字世界中构筑可信、韧性的安全防线,赢得用户与市场的长久信任。
如若转载,请注明出处:http://www.rnjczx.com/product/20.html
更新时间:2026-10-24 00:52:49