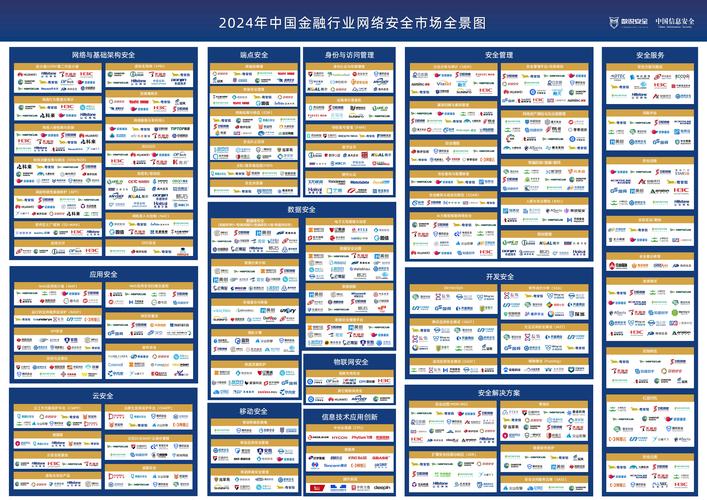
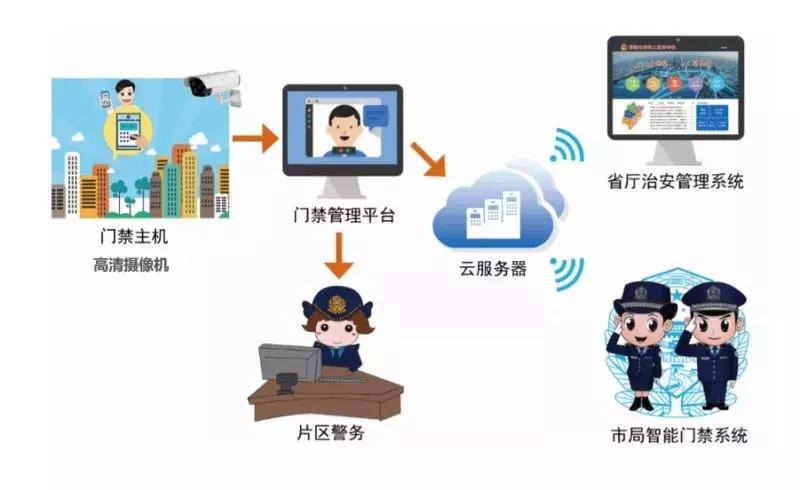
互联网安全服务 数字时代的守护者与赋能者
随着数字经济与实体经济深度融合,互联网已从信息传播渠道演变为支撑社会运转的关键基础设施。在这一背景下,互联网安全服务的内涵与外延不断拓展,已超越传统的“防病毒、修漏洞”层面,成为保障国家安全、社会稳定和公民权益的战略性产业。作为数字时代的守护者与赋能者,互联网安全服务正经历着从被动防御向主动免疫、从产品交付向服务运营、从技术工具向能力体系的深刻变革。
一、从“附加品”到“必需品”:安全服务定位的根本性升维
过去,网络安全常被视为信息化建设的“成本项”或“配套工程”。近年来频发的勒索软件攻击、大规模数据泄露、关键信息基础设施遭渗透等事件表明,安全防线一旦失守,将直接导致业务中断、资产损失甚至公共安全危机。因此,互联网安全服务的定位发生了根本性转变:它不再是信息系统的“外挂”,而是业务连续性与数字信任的“内生基因”。
信通院互联网法律研究中心的研究表明,企业对安全服务的需求正从合规驱动转向风险驱动与价值驱动。无论是金融、能源、交通等关键行业,还是迅速数字化的中小企业,都开始主动寻求全过程、体系化的安全服务,包括安全咨询、风险评估、攻防演练、威胁狩猎、应急响应等。这种需求升级,推动了安全服务市场的快速增长和供给侧的深度重构。
二、互联网安全服务的核心范式与技术演进
当前,互联网安全服务呈现出三大范式演进趋势:
- 从边界防御到零信任架构。传统基于防火墙的“护城河”模式已难以应对云计算、远程办公和供应链攻击带来的挑战。零信任“持续验证、最小权限”理念正逐渐成为安全服务设计的基础原则。
- 从人工响应到智能运营。面对海量告警和高级持续性威胁,安全服务越来越多地引入自动化编排、威胁情报与机器学习能力,通过安全运营中心实现检测、分析、响应与恢复的闭环。
- 从产品堆叠到能力服务化。企业不再满足于采购单一安全设备,而是希望以订阅制方式获得持续的安全能力,如安全托管服务、威胁检测与响应服务、云原生安全服务等。这种“安全即服务”模式降低了中小企业获取高水平安全能力的门槛。
三、法律与治理视角下的互联网安全服务
技术进步必然带来治理议题。互联网安全服务在开展过程中,涉及大量漏洞探测、流量分析、数据采集等行为,若缺乏明确的法律边界,可能引发隐私侵权、数据滥用甚至侦查权泛化等风险。《网络安全法》《数据安全法》《个人信息保护法》以及《网络数据安全管理条例》等法律法规相继出台,为安全服务活动划定了基本框架。
具体而言,安全服务提供者应重点关注以下合规要点:
- 授权与留痕:任何漏洞扫描、渗透测试必须在客户书面授权范围内进行,并全程记录操作行为,避免越权入侵。
- 数据最小化与匿名化:在威胁监测和分析中处理个人信息时,应遵循最小必要原则,能去标识化的应优先去标识化。
- 输出物管控:安全报告、日志数据等包含系统脆弱性信息,需严格控制访问权限与披露范围,防止次生风险。
- 跨境协作规则:处理跨境威胁情报或开展国际安全服务时,需评估数据出境合规路径。
与此监管政策也应鼓励安全服务产业发展,建立漏洞 discovered(发现)、报告、披露、修复的良性生态,避免“一刀切”式管制抑制白帽黑客与安全研究员的积极性。
四、未来展望:构建协同共治的安全服务生态
面向互联网安全服务需要超越“买卖关系”,走向客户、服务商、监管机构、研究机构协同共治的生态模式。一方面,行业协会与标准组织应加快推出安全服务能力成熟度模型、服务接口规范和效果评价标准,促进市场透明与优胜劣汰;另一方面,国家级 cybersecurity(网络安全)基础设施如威胁情报共享平台、攻击溯源系统应向合规安全服务商适度开放,提升整体防御效率。
人工智能的深入应用将带来新的安全服务形态,如AI驱动的代码审计、智能蜜罐、深度伪造检测等,但也可能被攻击者用于生成更隐蔽的恶意软件或精准钓鱼。因此,安全服务必须保持“技术敏捷性”与“治理前瞻性”的平衡。
互联网安全服务是数字社会平稳运行的隐形守护者,也是让各类组织敢于数字化转型的关键赋能者。只有坚持技术创新、法律规范与生态协同三管齐下,才能筑牢可信、可靠、可管的互联网安全防线,为高质量发展提供坚实保障。
如若转载,请注明出处:http://www.rnjczx.com/product/3.html
更新时间:2026-10-24 07:01:36